
全球最大加密货币交易所币安(Binance)爆发史上最大规模加密货币盗窃案,黑客在短短约20分钟内,转走价值63亿6000万美元(约258亿7000万令吉)的加密资产。美国联邦调查局(FBI)最新认定,朝鲜黑客组织TraderTraitor是这起惊天窃案的幕后势力。
这起网络攻击发生于10月29日,涉及币安多个区块链网络,失窃金额远远超过过去其他加密货币交易所遇袭的纪录,也让全球加密资产市场的安全问题再次受到关注。
根据美国区块链情报公司TRM Labs的分析,黑客通过10个区块链网络,将大量数字资产从币安钱包转出,其中大部分交易在约20分钟内完成。
调查人员认为,这并非一般网络入侵,而是经过事前部署的大规模攻击行动。黑客不仅熟悉加密货币交易系统,也掌握快速转移数字资产的方法。
美国联邦调查局最初表示,正与政府部门及私人机构合作调查,评估事件影响,并追查被盗资金的去向。
到了10月31日,FBI进一步发布通报,正式将这起攻击归咎于朝鲜黑客组织TraderTraitor。
FBI指出,该组织正在将部分被盗加密资产转换成以太币(Ethereum),预计随后还会利用去中心化金融平台及即时兑换服务,将资金转移至其他钱包,增加追踪难度。
美国特勤局及国税局刑事调查部门也参与调查,并呼吁加密货币交易所、区块链分析公司及其他相关业者,协助阻止涉及被盗资产的交易。
币安方面表示,公司已与执法机构及区块链合作伙伴展开追查,并成功冻结约30亿美元(约122亿令吉)相关资产。
不过,资产被冻结不代表已经全部追回,有关资金仍须经过调查及后续处理程序。
币安同时承诺,将自行承担此次网络攻击造成的损失,不会让客户因此承担被盗资产的损失。
根据最新进展,币安已通过公司资金及相关保障基金,补足约95%的失窃资产,并于11月1日起分阶段恢复提款服务。
尽管如此,这起事件仍引发投资者对大型加密货币交易所保安机制的疑虑,尤其是规模如此庞大的资产,竟然能够在短时间内被转走。
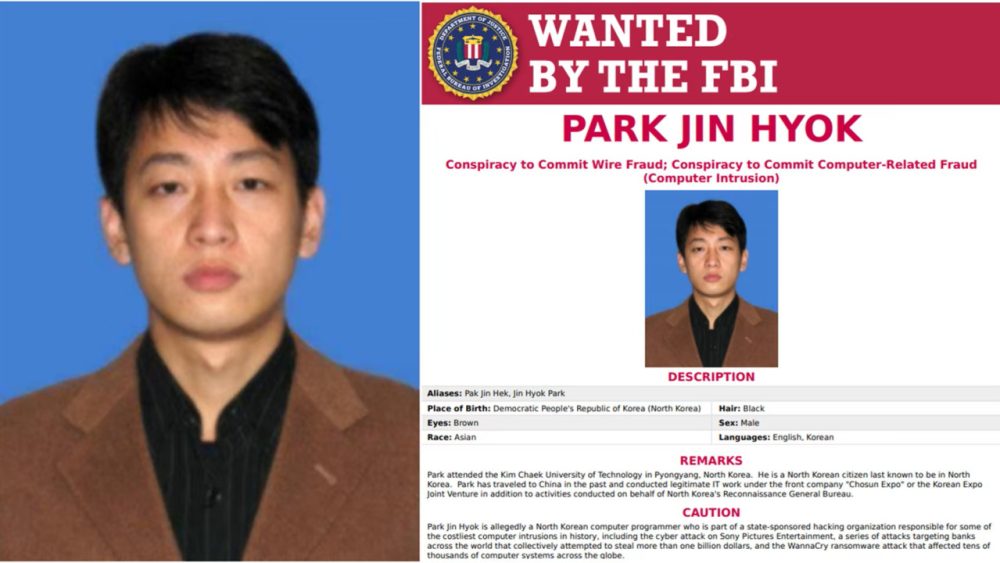
随着TraderTraitor被美国当局点名,另一名早已遭FBI通缉的朝鲜黑客朴镇赫(Park Jin Hyok),也再次受到关注。
朴镇赫被美国指控参与多个重大国际网络攻击案件,早在2018年便成为FBI通缉对象。
根据FBI公开资料,他是一名朝鲜籍电脑程序员,据报出生年份可能是1981年或1984年,能够使用朝鲜语、英语及华语。
美国调查人员指控,他与受到朝鲜政府支持的黑客组织有关,涉嫌参与多宗针对金融机构及大型企业的网络攻击。
其中包括2014年美国索尼影视娱乐公司遭黑客入侵事件、2016年孟加拉央行8100万美元(约3亿2900万令吉)失窃案,以及2017年席卷全球的WannaCry勒索软件攻击。
2021年,美国司法部进一步起诉朴镇赫及另外两名朝鲜籍男子,指控他们参与跨国网络犯罪阴谋,企图从全球银行及企业窃取或勒索超过13亿美元(约52亿8000万令吉)。
有关指控涉及多个国家的金融系统、企业电脑网络及加密货币业务。
不过,必须强调的是,虽然朴镇赫过去被美国指控与朝鲜黑客组织有关,但目前尚无公开证据证实,他本人直接参与此次币安盗窃案。
FBI最新通报针对的是TraderTraitor黑客组织,并没有直接宣布朴镇赫就是这次攻击的执行者。
朝鲜政府过去多次否认涉及国际网络盗窃活动。今年3月,朝鲜外务省也曾通过官方朝中社,驳斥美国针对朝鲜网络犯罪活动的指控,形容有关说法属于抹黑。
事实上,朝鲜黑客组织近年来多次被指涉及大型加密货币盗窃案。
2025年,另一家大型加密货币交易所Bybit遭黑客窃取约15亿美元(约61亿令吉)资产,美国当局同样将事件归咎于TraderTraitor。
相比之下,币安这次遭窃金额超过63亿美元,规模比Bybit事件高出4倍以上,成为目前已知金额最大的加密货币盗窃案。
这类攻击的难点,不只是黑客如何突破交易所的安全系统,还包括被盗资产可以在多个区块链之间迅速转移。
虽然区块链交易通常留下公开记录,方便调查人员追踪资金流向,但黑客也可能通过大量钱包、不同加密货币及复杂交易安排,增加追查及冻结资产的难度。
目前,币安已逐步恢复相关服务,失窃资产的追踪工作仍在进行。至于攻击者如何取得系统权限,以及是否还有其他人士参与,仍有待进一步调查。
这起涉及近260亿令吉的惊天窃案,也再次凸显,即使是全球规模最大的加密货币交易所,也无法完全排除遭遇大型网络攻击的风险。