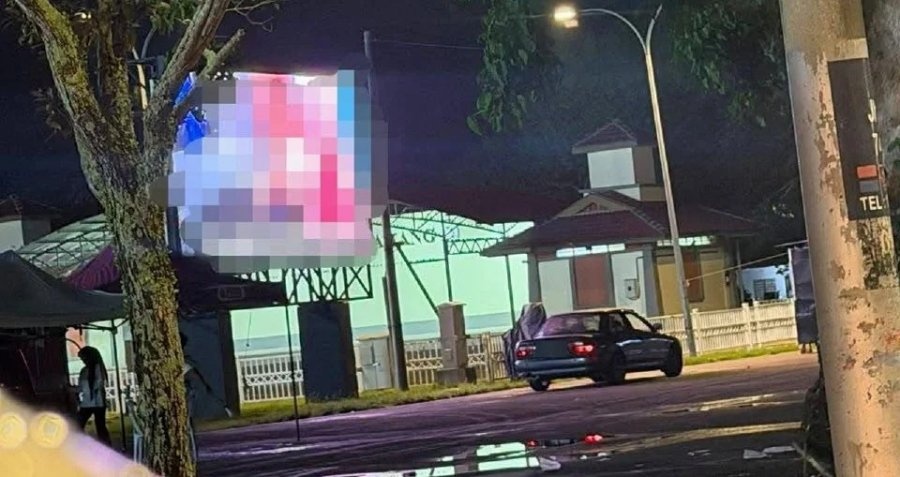
居銮市议会电子广告屏遭入侵播放不雅内容一案,背后攻击者自称已掌握多个国家的同类系统漏洞,并声称这次行动是为了暴露公共数码广告设备的网络安全隐患,而非以非法入侵换取金钱。
根据《大都会日报》引述《开罗报告》(The Cairo Report)的报道,自称“Leakers”的骇客组织透露,除了马来西亚,埃及、伊拉克、巴西及中国等地也被列为攻击目标。
该组织声称,攻击者并没有锁定特定城市或企业,而是透过自动化工具搜寻连接互联网、但防护不足的电子广告屏系统。他们表示,整个搜索过程约花了两小时,期间发现数以千计存在安全弱点的系统。
组织成员透露,问题主要出在负责管理及传送广告内容的软件。当中部分漏洞可从系统操作页面直接利用,让未经授权者有机会取得控制权,甚至更改原本预定播放的画面。
“Leakers”在公开声明中强调,这次行动没有勒索赎金,也没有部署勒索软件,主要是希望借由实际入侵,让外界看见相关设备的防护有多薄弱。
该组织也批评,企业虽然投入大量资金在不同国家建设电子广告设施,却没有妥善保护连接这些设备的网络系统。他们认为,部分管理平台长期暴露在互联网环境中,缺乏足够的安全措施,导致外人也有机会操控广告屏。
组织甚至声称,只要找到相应漏洞,就可能远程更改不同地区的电子看板内容,并借此质疑相关企业对基础设施的网络防护能力。
另一方面,居銮警方已经针对当地市议会广告屏遭入侵事件展开调查。居銮警区主任峇林证实,警方接获一名42岁本地男子投报后,已正式开档处理。
他说,警方目前援引1997年电脑犯罪法令第4(1)条文,以及刑事法典第292条文(散播猥亵物品)调查此案。
居銮市议会早前也证实,辖下电子广告屏系统遭不明人士非法入侵及篡改,导致原本用于播放宣传内容的屏幕出现不雅画面。
电子广告屏通常通过联网管理系统远程更新内容,若管理平台、操作权限或传输系统缺乏适当保护,便可能被未经授权者利用。这起事件也让公共场所数码设备的网络安全管理问题再次受到关注。