
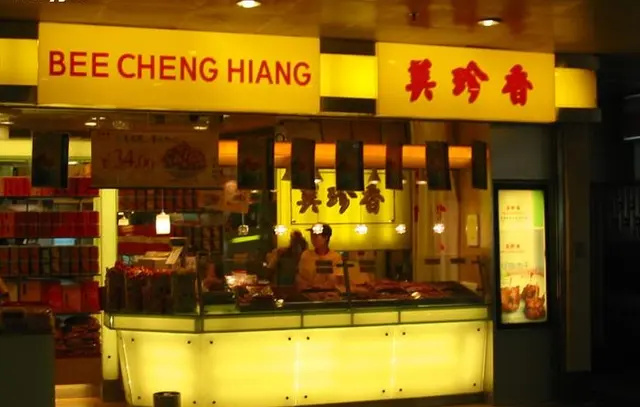
一个看似不起眼的程式错误,竟让超过9万5000名顾客的电邮地址曝光。新加坡老字号美珍香因员工首次尝试利用生成式AI协助编写Python程式群发宣传电邮,却因两个括号放错位置,最终酿成当地首宗与AI使用有关的个人资料泄露事件。
根据新加坡个人资料保护委员会公布的资料,事故发生于今年4月25日,美珍香两天后,即4月27日向当局通报。
涉事员工原本希望借助AI工具生成程式,把同一份宣传内容大量发送给顾客,没想到程式编码出现错误,导致收件人的电邮地址没有被正确隐藏。
事故共涉及9万5364名顾客。
不过,并非所有9万多人的电邮地址同时曝光给彼此。美珍香当时把宣传电邮分批寄出,每批约1000名收件人,因此一名顾客的电邮地址,最多被同一批中的另外999人看见。
个资委指出,外泄资料仅涉及电邮地址,目前也没有证据显示有关资料遭到进一步滥用。
调查发现,真正的问题不仅是写错程式,更在于公司当时缺乏完整的AI使用及程式审核机制。
这是美珍香首次把生成式AI工具应用到业务操作,但公司当时并没有针对AI辅助编程制定明确监管框架,也没有建立足够完善的测试及复核流程。
更关键的是,涉事员工在正式执行群发前,并没有仔细检查测试电邮实际显示的内容,只查看操作记录,因此没有发现收件人地址已经暴露。
整个过程也主要由一名员工独立处理,缺乏第二层或第三层人工检查。
事故曝光后,美珍香立即停止相关群发营销电邮程序,并通知所有受影响顾客,同时修正程式错误。
公司之后也加强内部审核,规定日后群发电邮在发出前,必须额外经过两名员工检查,避免单一员工操作失误再次造成大规模资料泄露。
个资委最终接受美珍香提出的自愿承诺方案,要求公司全面改善AI辅助编程及软件开发流程。
改善措施包括建立生成式AI使用监管框架、强化软件开发及上线前审核机制、制定更清楚的事故应对程序,并加入自动技术限制,避免多个收件人的电邮地址同时出现在同一封邮件中。
公司也必须为涉及系统开发、审核及部署的技术人员提供相关培训,提高员工对个人资料保护及AI使用风险的意识。
这批整改措施已从9月2日开始落实。若美珍香未能遵守承诺内容,个资委仍可进一步发出正式指令,要求公司完成相关改善。
这起事件也反映,企业使用AI提高工作效率时,真正的风险未必来自AI本身,而是员工有没有重新检查AI生成的程式,以及公司是否设有足够的人为复核和安全机制。
记者曾就事件联系美珍香,不过截至报道截稿前,尚未获得进一步回应。