

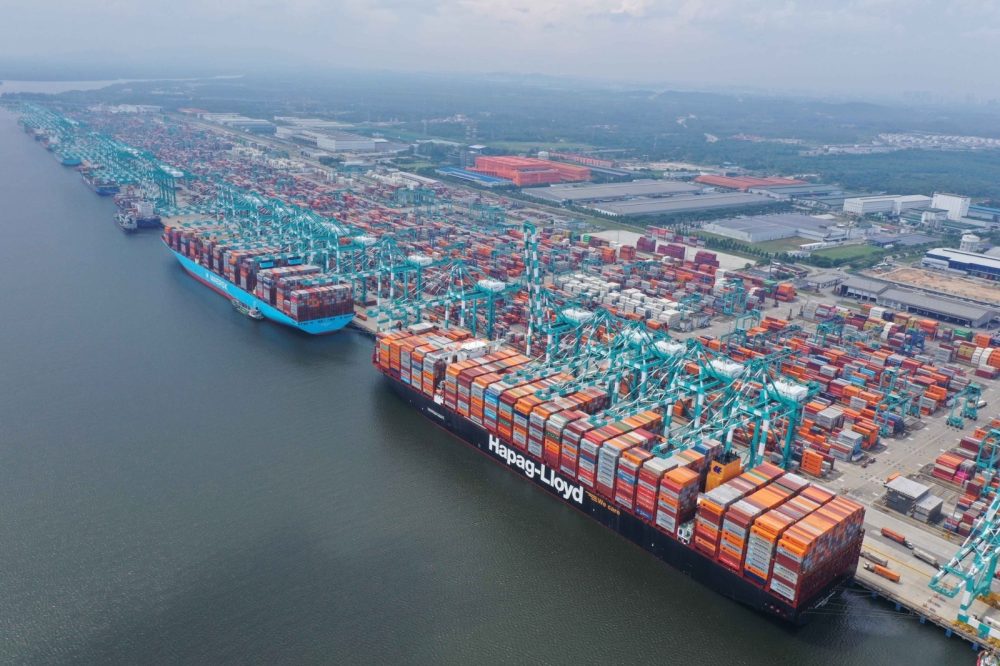
柔佛振林山丹绒柏勒峇斯港口(PTP)日前遭遇网络攻击,部分操作系统一度受影响,港口为避免情况扩大,曾主动隔离相关系统并暂停部分运作。目前港口已逐步恢复作业,但部分船期仍可能出现延误。
丹绒柏勒峇斯港口是全球主要货柜转运枢纽之一。港口方面于本月9日晚上11时34分侦测到系统遭恶意入侵后,随即启动应急措施,包括切断受影响系统、展开全面检查及进行系统恢复。
到了翌日,港口已开始恢复部分运作,其中闸口一度改以人工方式处理重箱及空箱,以维持货柜流动,减少对港口作业的进一步冲击。
据港口内部消息,攻击者曾设下期限,要求港口方面主动与他们取得联系,不过当时并未提出具体赎金要求。
消息也称,港口方面对攻击者采取不谈判立场,资讯科技团队则同步展开系统“清扫”,逐一检查受影响设备及网络环境,再分阶段重新启动系统。
随着恢复工作推进,港口目前正逐步把受影响系统重新上线,同时避免在修复过程中再次扩大风险。
作为丹绒柏勒峇斯港主要客户之一的丹麦航运集团马士基(Maersk)也证实,集团正与码头方面密切协调,以降低事件对船运及供应链造成的影响。
马士基发言人表示,虽然部分船只可能面对延误,但整体恢复工作进展顺利。集团现阶段重点是尽量减少客户受到的干扰,并协助供应链尽快恢复正常。
根据船只追踪情况,大部分原定抵港及离港的货柜船仍持续运作,显示港口整体受影响程度有限,不过部分船运活动仍未完全恢复。
另一方面,一个名为“Direwolf”的勒索软件组织,之后在其泄密网站上把丹绒柏勒峇斯港列为攻击目标,并声称对此次事件负责。
不过,这项说法目前尚未获得独立证实,港口方面也没有公开确认攻击来自该组织,因此相关幕后身份仍有待进一步调查。
