头条精选
视频


热门必看
时事社会新闻
政治大马政事
国际世界大观
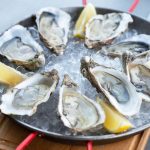
爱吃生蚝的人要注意了 27人集体感染5人住院
爱吃生蚝的民众注意!美国爆发涉及生蚝的沙门氏菌感染事件,至今已有12个州出现确诊病例,至少27人受感染,其中5人病情严重,需要入院治疗。当局追查后发现,问题可能与维吉尼亚州一家生蚝养殖公司的产品有关,已紧急展开回收行动。根据美国《独立报》报道,美国疾病控制及预防中心(CDC)近日公布,多个州陆续出现沙门氏菌感染病例,调查发现,部分患者在发病前曾食用生蚝。其中,宾夕法尼亚州情况最严重,共有8人确诊,纽约州及维吉尼亚州也分别出现4宗及3宗病例。卫生部门进一步追查患者的饮食纪录及生蚝供应来源后,将调查重点锁定在维吉尼亚州的Little Wicomico Oyster Company。当局发现,该公司从Little Wicomico River采收的生蚝,可能受到沙门氏菌污染,并与此次跨州感染事件存在关联。为了防止更多消费者受到影响,涉事公司已主动回收今年9月18日至10月8日期间采收的生蚝,并通知相关客户停止销售及供应。当地卫生部门也采取预防措施,暂时关闭有关水域的贝类采收区,避免更多可能受到污染的生蚝流入市场。美国食品及药物管理局(FDA)指出,受影响批次的生蚝已分销至美国15个州及首都华盛顿特区的餐厅与零售商,包括加利福尼亚州、佛罗里达州、纽约州及得克萨斯州等地区。当局不排除有关生蚝已经通过其他销售渠道流向更多地点,因此实际涉及的地区可能比目前掌握的范围更广。CDC也提醒,目前公布的27宗病例只是已经确认的数字,实际感染人数可能更多,因为部分患者症状较轻,没有前往医院接受检查,也就不会被纳入官方统计。值得注意的是,沙门氏菌污染并不一定会改变食物的外观、气味或味道,因此消费者无法单凭生蚝看起来是否新鲜,就判断是否安全。沙门氏菌感染的常见症状包括腹泻、发烧及腹部绞痛,患者通常在食用受污染食物后的12至72小时内出现不适,症状一般持续4至7天。虽然多数感染者能够自行康复,但年幼儿童、年长者及免疫系统较弱的人士,可能面对更严重的健康风险。FDA已要求餐厅、零售商及其他食品业者立即检查存货,停止供应及销售涉及回收的生蚝,并妥善销毁或联系经销商处理。至于家中仍存有相关批次生蚝的消费者,当局也呼吁不要继续食用,应立即丢弃或按照回收安排退还。此外,曾接触有关生蚝的容器、厨房器具及工作台面,也必须彻底清洗及消毒,以免发生交叉污染。目前,美国卫生部门仍在调查这起感染事件的完整传播情况,同时追查其他可能受到影响的供应渠道。有关回收行动针对的是指定公司、采收地区及日期的生蚝,并不代表所有美国生蚝都受到污染。
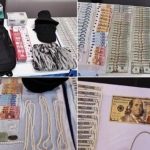
偷走217万珠宝还不够 3贼隔天再闯洋房被撞破落网
3名外国男子专程来到新加坡,竟不是为了旅游,而是联手策划洋房盗窃案!他们事先利用谷歌地图物色豪宅,租车及购买干案工具,趁夜潜入武吉知马一间洋房,成功偷走价值超过68万新元(约217万令吉)的珠宝及现金,事后还将赃物藏在酒店房间的天花板内。不过,3人得手后并未收手,隔天晚上再次潜入另一间洋房准备行窃,却被屋内一名年长住户撞见。对方不但大声呼救,还向两名窃贼泼水,迫使他们匆忙逃离。3名男子最终被警方逮捕,并在认罪后于今日被判监禁6年8个月至7年4个月。3名被告分别是拥有西班牙及哥伦比亚双重国籍的62岁赫南多、53岁墨西哥籍男子加西亚,以及拥有墨西哥及哥伦比亚双重国籍的49岁加尔塞斯。根据法庭案情,3人原本就是朋友,于2025年4月底至5月初先后持社交访问准证进入新加坡,随后商议联手行窃。他们没有随意挑选目标,而是先通过谷歌地图寻找合适的洋房,再租下一辆汽车,购买螺丝起子等工具,以及用于掩饰身份的服装,为夜间行动做好准备。2025年5月9日晚上约10时,3人锁定武吉知马一间洋房作为目标,并按照事先安排的分工展开行动。其中,赫南多负责驾驶汽车,将车辆停在住宅区附近,留在车内把风及准备接应同伙。加西亚与加尔塞斯则换上伪装服装,潜入洋房内寻找值钱物品。两人进入二楼主人房后,开始翻箱倒柜,并利用螺丝起子撬开保险箱,取走里面的大量珠宝及现金。成功得手后,两人从洋房一楼逃离,迅速登上赫南多驾驶的汽车,3人随即离开现场。这次行动盗走的财物总值超过68万新元,折合约217万令吉。为了掩人耳目,3人随后返回加西亚入住的酒店,在房内分赃。他们除了瓜分现金,还将其余赃物藏进酒店房间的天花板,试图避开他人注意。然而,第一次得手似乎没有让他们满足。隔天(5月10日)晚上约10时,加西亚与加尔塞斯再次出动,潜入另一间洋房寻找财物。岂料,这次行动没有那么顺利。两人在屋内翻找物品时,突然被一名年长住户发现。对方立即大声呼喊,甚至在两人试图逃跑时向他们泼水,阻止他们继续行窃。眼见行踪败露,两人只能匆忙离开,并联络负责接应的赫南多,要求他开车前来载走他们。3人随后逃离现场,而第二次行窃行动并没有造成财物损失。不过,他们的犯罪行动很快便告终。新加坡警方于2025年5月11日将3人逮捕,并展开调查。3人各面对4项控状,包括共谋破门行窃及盗窃罪,其余控状则由法官在量刑时一并考虑。案件审理期间,3名被告均承认罪行,并通过各自代表律师向法庭求情。赫南多的律师指出,被告已经62岁,而且健康状况欠佳,希望法庭考虑其年龄及身体情况,给予较轻刑罚。另外两名被告的律师则强调,案件涉及的赃物已经被寻回,希望法官将这一点列入量刑考量。不过,控方认为,这并非一般临时起意的盗窃案,而是3名外国男子经过策划、准备工具及明确分工后展开的犯罪行动,因此有必要判处具阻吓作用的刑罚。法官下判时指出,虽然大部分被盗财物已经寻回,但案件涉及金额庞大,且3人明显有预谋犯案,不能因为赃物被寻回便轻判。最终,赫南多被判监禁6年8个月,而加西亚及加尔塞斯则各被判监禁7年4个月,为这场跨国洋房盗窃案付出代价。
太子集团再有重要干部落网 仍有29人潜逃海外
柬埔寨太子集团涉嫌跨国网络诈骗及洗钱案再有重大进展!当地法院已冻结与案件有关的近10亿美元(约40亿8000万令吉)资产,涉及赌场、大型建筑物及数千处房地产。调查更揭露,与太子集团有关联的企业多达198家,其中超过一半设在海外,显示案件涉及庞大的跨国商业网络。柬埔寨国务部长兼国家打击网络诈骗委员会秘书长蔡西纳烈周三(21日)透露,当局经过数个月深入调查,逐步掌握太子集团涉嫌参与有组织严重诈骗及洗钱活动的证据,目前正进一步追查相关企业及幕后人员。他指出,调查人员已确认198家与太子集团有关联的公司,其中98家在柬埔寨注册,其余100家则分布在海外。当局怀疑,部分涉案人员利用这些关联企业名下的建筑物及赌场作为据点,从事网络诈骗活动,并可能透过复杂的企业架构掩饰有关犯罪行为。随着调查扩大,柬埔寨法院已陆续冻结大批涉案资产,总值接近10亿美元,包括赌场、建筑物及数千处房地产。蔡西纳烈表示,有关部门正研究如何依法处理这些资产,包括暂时交由国家管理,或在符合司法程序的情况下申请没收。不过,资产被冻结并不意味着已被正式充公,最终如何处置仍须依据法律及法院裁决。在追究刑事责任方面,太子集团创办人陈志及其同伙被列为主要调查对象。法院至今已对32名涉案人员发出逮捕令,另有4人受到司法监督。其中,陈志以及集团核心成员李雄、刘忍等人,已先后被执法机关逮捕,并分批押解回中国。然而,案件仍有多名重要涉案人员在逃。蔡西纳烈透露,目前有29名涉嫌涉及网络诈骗的集团头目及其他嫌犯已经潜逃海外,当局正申请通过国际刑警组织发布红色通报,以协助跨国追缉。他强调,柬埔寨正与美国联邦调查局(FBI)、中国公安部及其他国际执法机构保持密切合作,通过交换情报、追查涉案人员及搜集证据,进一步厘清犯罪网络的运作模式,为后续司法程序做好准备。除了追查太子集团,柬埔寨政府也公布全国打击网络诈骗行动的最新成绩。根据官方数据,从2025年7月至2026年9月底,柬埔寨执法单位共取缔910处涉嫌从事网络诈骗的据点,并对5778名不同国籍的嫌犯启动司法诉讼程序。与此同时,当局也遣散来自40个国家、合计2万2892名涉及相关案件的外籍人员,显示执法行动已涉及大量不同国籍人士。柬埔寨政府强调,打击网络诈骗不能只停留在突击诈骗园区及逮捕基层人员,更重要的是进一步追查幕后主脑、资金流向及相关企业网络,从源头瓦解跨国诈骗组织。随着太子集团案件调查持续深入,当局接下来将重点追查海外关联企业、在逃嫌犯及被冻结资产的实际控制权,以确定各方在涉嫌诈骗及洗钱活动中所扮演的角色。
全球网站惊爆2大严重漏洞 多国政府急关网站防遭入侵
全球网络安全拉响警报!广泛应用于各类网站的PHP编程语言,近日被揭发存在两项严重安全漏洞,消息曝光后,骇客攻击尝试在短短数小时内激增至数百万次,迫使多国政府及大型企业紧急采取防范措施,部分网站甚至暂时关闭服务,以免系统遭到入侵。这场网络安全危机之所以引起高度关注,是因为PHP并非冷门技术,而是全球大量网站及网上服务赖以运作的核心编程语言,包括不少企业网站、政府平台及采用WordPress的网页系统,都可能受到影响。有关漏洞是在资安研究人员借助人工智能(AI)技术后被发现,随后交由PHP开发团队协调修复。两项漏洞分别编号为CVE-2026-109618及CVE-2026-109619,统称为“PHP2Shell”,严重程度不容忽视。网络安全专家警告,若网站仍使用存在漏洞的PHP版本,攻击者可能在未经授权的情况下,从远端执行恶意代码,甚至窃取敏感资料、破坏网站运作或控制服务器。更令人担忧的是,漏洞公开后,网络上的可疑攻击活动迅速增加,显示不法分子正试图趁网站尚未完成安全更新之际寻找下手机会。全球云端网络服务公司Cloudflare首席执行员马修普林斯周三深夜在社交平台X透露,在有关漏洞正式公开前的10个小时,Cloudflare网络已侦测到数千次针对漏洞的攻击尝试。然而,消息公开后仅45分钟,攻击尝试便增加至数万次;两小时内进一步冲上数十万次,随后累计达到数百万次,增长速度令人震惊。不过,这些数字属于侦测到的攻击尝试,并不代表已有数百万个网站成功遭入侵或资料外泄。随着风险急速升高,欧洲多个国家的政府网站陆续采取预防措施,部分机构选择暂时关闭网站或线上服务,争取时间安装安全更新。亚洲地区同样不敢掉以轻心。日本三菱日联金融集团(MUFG)周四宣布,已采取紧急安全措施,暂时停止部分网上服务。日本财务省也因应PHP安全问题,暂停部分网站内容及线上功能,以便进行系统检查及修补。中国工业和信息化部则敦促各机构及用户立即检查系统,确认是否使用受影响的PHP版本,并尽快升级至已修复漏洞的安全版本。当局同时建议加强网络安全监控,并及时更新相关账户密码及系统密钥,以降低潜在风险。韩国政府也因担心骇客可能利用漏洞发动攻击,决定提高私营领域的网络安全警戒级别,并启动紧急应对机制,要求相关单位加强防范。至于PHP开发团队,已于周三(21日)推出安全修复版本,呼吁所有受影响的网站管理者尽速更新,以防止漏洞被进一步利用。网络安全专家提醒,即使网站本身没有明显异常,也不代表系统没有风险。尤其是使用WordPress等以PHP为基础的网站,管理者除了更新网站程式及插件,更必须检查服务器所使用的PHP版本是否已经修补。这是因为此次安全问题涉及PHP本身,而不仅是个别网站的程式或插件,因此单靠一般网站更新,并不足以全面解决风险。Cloudflare也已部署相关网络防护措施,但强调防火墙只能作为额外保护,无法取代正式的PHP安全更新。目前,全球网站管理者仍在积极修补系统。虽然各国采取的紧急措施可能造成部分网上服务暂时中断,但相关行动主要是为了降低潜在风险,并不意味着所有暂停服务的网站都已遭骇客入侵。
继子泼柴油纵火杀人 女子烧成火球尖叫身亡
印度一名40岁妇女疑因家庭纠纷,竟遭继子在家中淋上柴油点火焚烧,导致全身约70%面积严重灼伤。她在烈火中不断尖叫,拼命冲出屋外求救,尽管邻居及时上前扑火,最终仍因伤势过重不幸身亡。这起骇人事件于周三(21日)晚上,发生在印度查谟和克什米尔地区乌达姆普尔,死者为40岁的苏希玛德维,涉嫌行凶者则是她的继子莫克许维尔玛。根据印度《新德里电视台》报道,苏希玛与莫克许的父亲结婚后,成为莫克许的继母。案发当晚,两人在住家发生争执,原本只是家庭内部的口角,却突然演变成一场夺命悲剧。警方初步调查显示,莫克许涉嫌在争执期间拿出柴油,直接淋在继母身上,随后点火,导致她瞬间被烈焰吞噬。附近闭路电视拍下了事发后令人震惊的画面。苏希玛全身着火,仍然忍着剧痛从屋内冲出街外,一边发出凄厉惨叫,一边拼命寻找援助。附近居民听见呼救声后,纷纷冲出住家查看,惊见妇女全身陷入火海,立即上前救人。有人赶紧拿来清水,也有人使用布料协助扑灭火势,众人合力救援,希望能够及时挽回她的性命。苏希玛随后由家人及邻居紧急送往乌达姆普尔地区医院,但医护人员检查后发现,她全身烧伤面积高达70%,情况相当危急。由于伤势过于严重,院方随即安排她转送至贾姆穆政府医学院医院(GMC Jammu)加护病房接受进一步抢救。遗憾的是,尽管医护人员努力救治,苏希玛最终仍在当晚因伤势过重不幸离世。警方接获通报后迅速介入调查,并逮捕涉嫌放火的莫克许,以进一步厘清案发经过。目前,警方正调查两人发生争执的真正原因,以及嫌犯为何涉嫌对继母采取如此极端的暴力行为。有关案件仍在调查中,嫌犯最终须面对何种刑事指控,有待警方完成调查后进一步确定。
财经经济理财
娱乐轻松娱闻