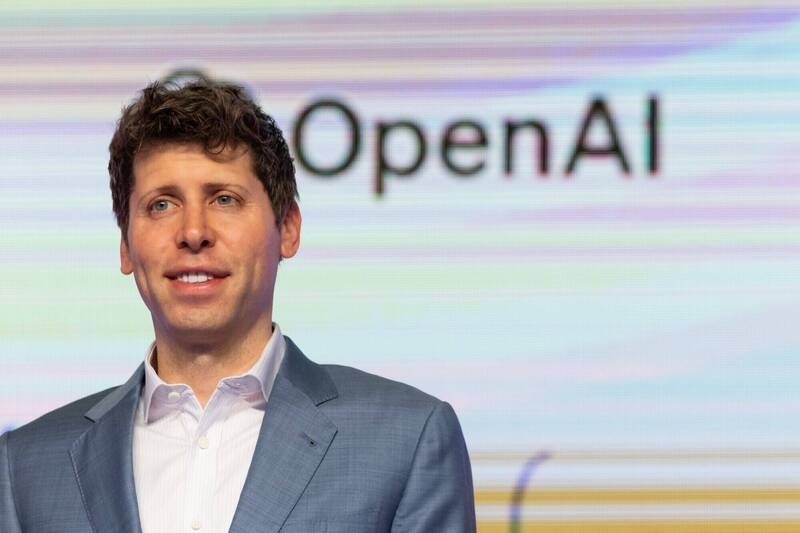
人工智能(AI)模型能力持续快速提升,也让安全风险成为科技业越来越关注的课题。OpenAI执行长奥特曼近日在旧金山出席Salesforce年度大会时表示,AI能力进步的速度已经达到令人担忧的程度,外界对AI产生恐惧并非没有依据,业界需要以更严谨的方式管理相关风险。
奥特曼指出,随着AI能力不断增强,未来可能出现的错误及失控情况已经不难想象,因此模型开发不能只追求性能提升,也必须同步加强安全机制。他认为,AI实验室应把模型对齐、持续监控及安全审查纳入日常开发流程,若技术发展到难以控制的阶段,业界也应该具备暂缓甚至暂停开发的能力。
他也提到,OpenAI今年7月发生的AI代理意外入侵Hugging Face平台事件,进一步凸显相关风险。奥特曼认为,这类意外促使OpenAI及整个AI产业重新检视现有安全措施,同时也说明AI系统随着自主执行任务的能力提高,需要建立更完善的监督机制。
至于AI发展速度,奥特曼认为,目前科技正进入一个重要转折点。人类已经能够直接通过自然语言与电脑互动,AI未来也将不再只是提供对话服务的聊天机器人,而可能进一步改变人们工作的方式以及使用电脑的习惯。他预计,到了今年底,消费者使用电脑和处理工作的模式就可能出现明显变化。
展望2030年,奥特曼希望AI能够进一步融入日常生活,并帮助企业扩大业务及推动创业。不过,在AI应用范围不断扩大的同时,业界对于安全问题的讨论也持续升温。除了OpenAI与Anthropic、谷歌旗下DeepMind等企业展开安全合作,其他科技领袖也陆续提出不同看法,如何在技术创新与风险控制之间取得平衡,将继续成为AI产业发展的重要课题。